 KLYNLABS
Un courriel résumé suffit à retourner votre navigateur IA contre vous
Zenity Labs a démontré à Black Hat des chaînes d'exploitation sans le moindre clic contre cinq navigateurs à agent, dont Claude dans Chrome, Comet et ChatGPT Atlas. Certains éditeurs ont corrigé ; d'autres ont répondu que c'était le comportement prévu.
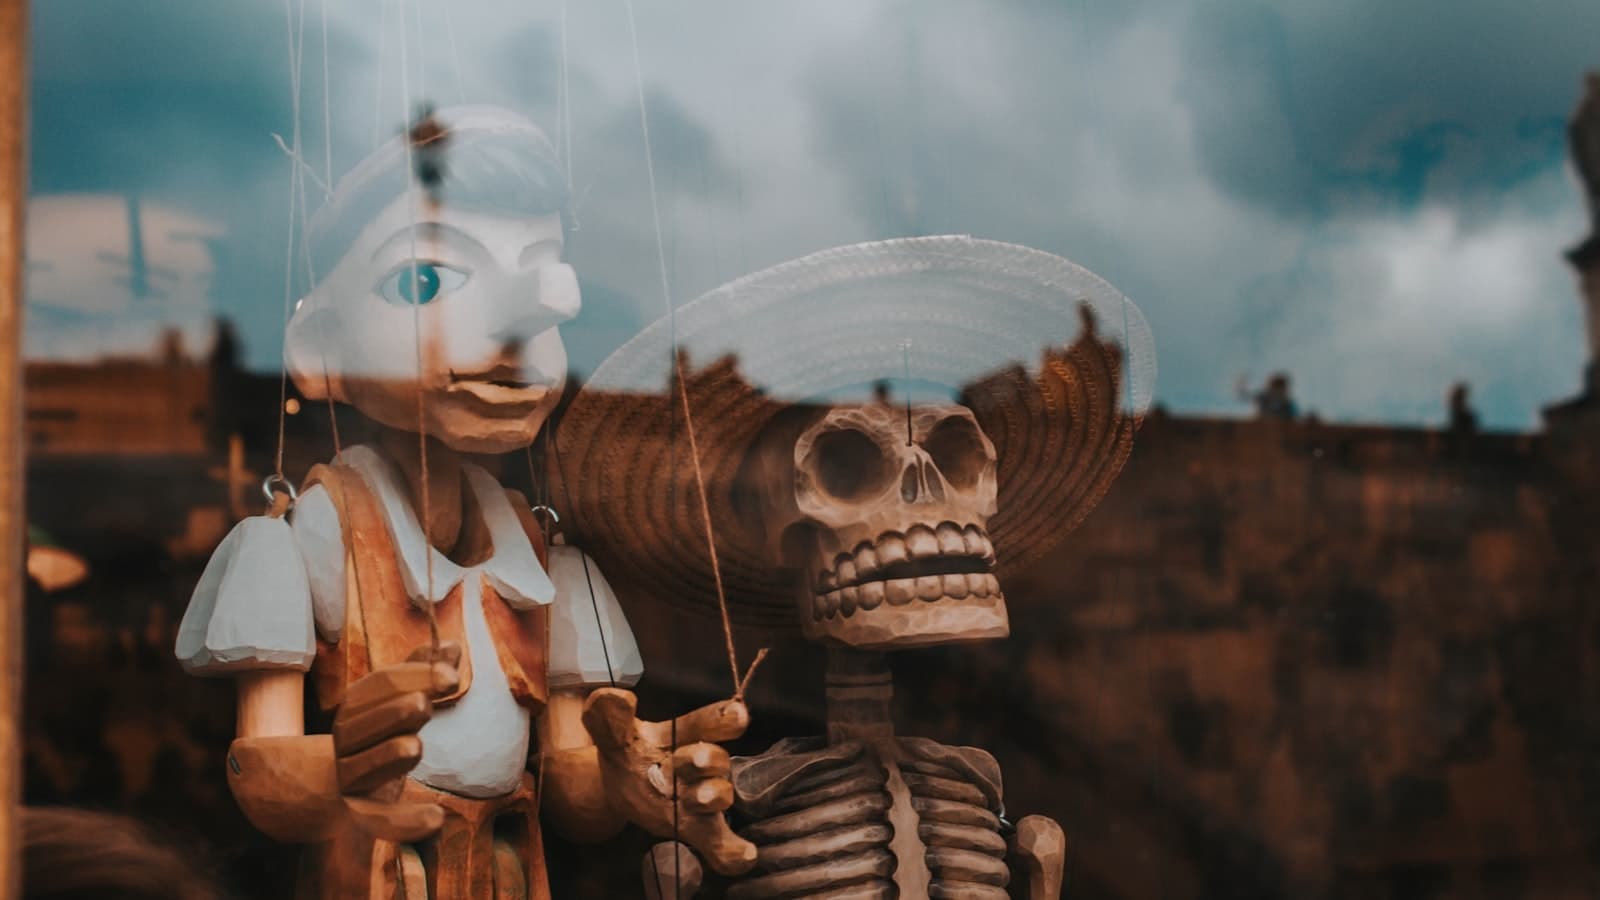
Photo : Anita Jankovic / Unsplash
Présentés à Black Hat USA 2026 par Michael Bargury, cofondateur et directeur technique de Zenity, et Stav Cohen, chercheur en sécurité de l'IA, ces travaux décrivent une classe de vulnérabilités baptisée PleaseFix : le détournement d'un agent intégré au navigateur sans que l'utilisateur ait à cliquer, approuver ou exécuter quoi que ce soit.
Le principe : la collision d'intentions
L'attaquant place des instructions dans un contenu que l'agent va rencontrer en travaillant : un courriel, une invitation d'agenda, une page web. Zenity appelle la technique la collision d'intentions : ces instructions cachées entrent en concurrence avec la demande légitime de l'utilisateur et réorientent l'agent, qui agit alors pour le compte de l'attaquant — avec l'identité, les permissions et les accès de sa victime.
La cause profonde est structurelle. En laissant leur agent raisonner sur des sources multiples au sein d'une même session, ces navigateurs cassent le principe de même origine, la frontière de sécurité qui empêche depuis trente ans un site d'aller lire ce qui se passe chez un autre. Le navigateur continue de l'appliquer au niveau du DOM et du réseau ; l'agent, lui, lit dans un onglet et écrit dans un autre.
Ce que les chaînes d'exploitation ont réellement obtenu
Cinq produits ont été testés, et les résultats sont documentés produit par produit.
Claude dans Chrome — le simple fait de demander le résumé d'un courriel malveillant a permis de détourner l'outil d'exécution JavaScript pour exfiltrer des données Gmail, partager des contenus Google Drive et compromettre des comptes Slack, X et Claude.
Perplexity Comet — une invitation d'agenda empoisonnée a ouvert l'accès au système de fichiers, le vol d'identifiants via le gestionnaire de mots de passe et la prise de contrôle complète d'un compte 1Password.
ChatGPT Atlas — des liens de réseaux sociaux ont détourné les tâches en cours pour lancer de l'hameçonnage sur WhatsApp et passer des commandes frauduleuses sur Amazon avec le moyen de paiement de la victime.
Gemini dans Chrome et Copilot Edge complètent la liste des produits examinés.
Deux résultats vont plus loin que le vol de données. D'abord la prise de contrôle complète de la machine : les agents ont pu atteindre des services tournant en local, établir des connexions inversées et manipuler des bases de données. Ensuite une technique que Zenity nomme HistoryFixing — l'insertion d'entrées fabriquées dans l'historique de navigation, qui persistent indéfiniment et empoisonnent les décisions futures de l'agent, jusqu'à la suppression de serveurs AWS ou la compromission de dépôts de code.
La réponse des éditeurs, et ce qu'elle dit
Zenity a divulgué ses travaux à Anthropic, Perplexity, Google, Microsoft et OpenAI. Les réponses ont varié : certains ont corrigé, d'autres ont refusé en qualifiant les comportements décrits de fonctionnement prévu.
Ce désaccord n'est pas de la mauvaise foi, il est révélateur. Un agent censé lire vos courriels et agir en conséquence fait, par définition, ce qu'on lui demande dans un courriel. Séparer l'instruction légitime de l'instruction hostile suppose une frontière que le produit n'a pas — et qu'ajouter reviendrait à réduire ce pour quoi on l'achète.
Les navigateurs à agent bradent des décennies d'ingénierie de sécurité durement acquise contre de la commodité. C'est une défaillance par excès d'autonomie.
La même faille, sous trois formes
C'est le troisième visage du même problème en un mois. Un justiciable américain a caché des instructions en blanc sur blanc dans des pièces de procédure ; un chercheur a montré qu'il suffisait de chiffrer l'instruction pour qu'elle franchisse les filtres de Grok ; Zenity démontre ici la version armée et sans clic.
Dans les trois cas, la cause est identique : un modèle de langage ne distingue pas ce qu'on lui donne à lire de ce qu'on lui donne à faire. La différence, ici, est qu'on lui a confié une session authentifiée, un gestionnaire de mots de passe et un moyen de paiement.
En pratique : ne laissez pas un agent de navigation travailler dans un profil connecté à votre messagerie, votre stockage en ligne et votre gestionnaire de mots de passe en même temps. Un profil dédié, sans session sensible, coûte cinq minutes.
Source
Zenity Labs, « Zenity Labs Exposes the Full Scope of PleaseFix », 5 août 2026, travaux présentés à Black Hat USA 2026.
Partager
Cet article peut servir à quelqu'un ?
Envoyez-le à un proche en un geste, ou partagez-le sur vos réseaux. Voici la carte qui s'affichera avec votre lien.
Votre mot accompagne le lien. Modifiez-le si vous voulez.
À lire ensuite
ChatGPT se connecte à iCloud Mail et Calendrier, mode d'emploi et risques
OpenAI a lancé le 27 octobre 2026 des connecteurs iCloud Mail et iCloud Calendrier pour ChatGPT, disponibles sur tous les forfaits, y compris en France. La connexion passe par un mot de passe d'application Apple, révocable à tout moment.
Kelvyn3 min de lecture
Gemini 4 Carbon : Google annonce 59 points, accès réservé à la cyberdéfense
Google a annoncé le 28 octobre 2026 Gemini 4 Carbon, qui obtient 59 points sur l'Intelligence Index d'Artificial Analysis contre 58 pour Claude Opus 5.5. Le modèle est réservé à des experts en cybersécurité via le programme Fairwind, sans date d'ouverture.
Kelvyn3 min de lecture
Anthropic S-1 : les risques déclarés avant l'introduction en Bourse
Le formulaire S-1 d'Anthropic, publié par la SEC le 26 octobre 2026, détaille ses facteurs de risque sur 93 pages. Il cite l'autonomie des agents, la concentration des clients et 125 milliards de dollars d'engagements de calcul.
Kelvyn2 min de lecture