 KLYNLABS
Rançongiciel à Berlin : 5,79 To de données municipales dans la nature, trois semaines avant le vote
Le groupe Rhysida revendique le piratage du gouvernement régional de Berlin ; le maire refuse de payer la rançon de 30 bitcoins
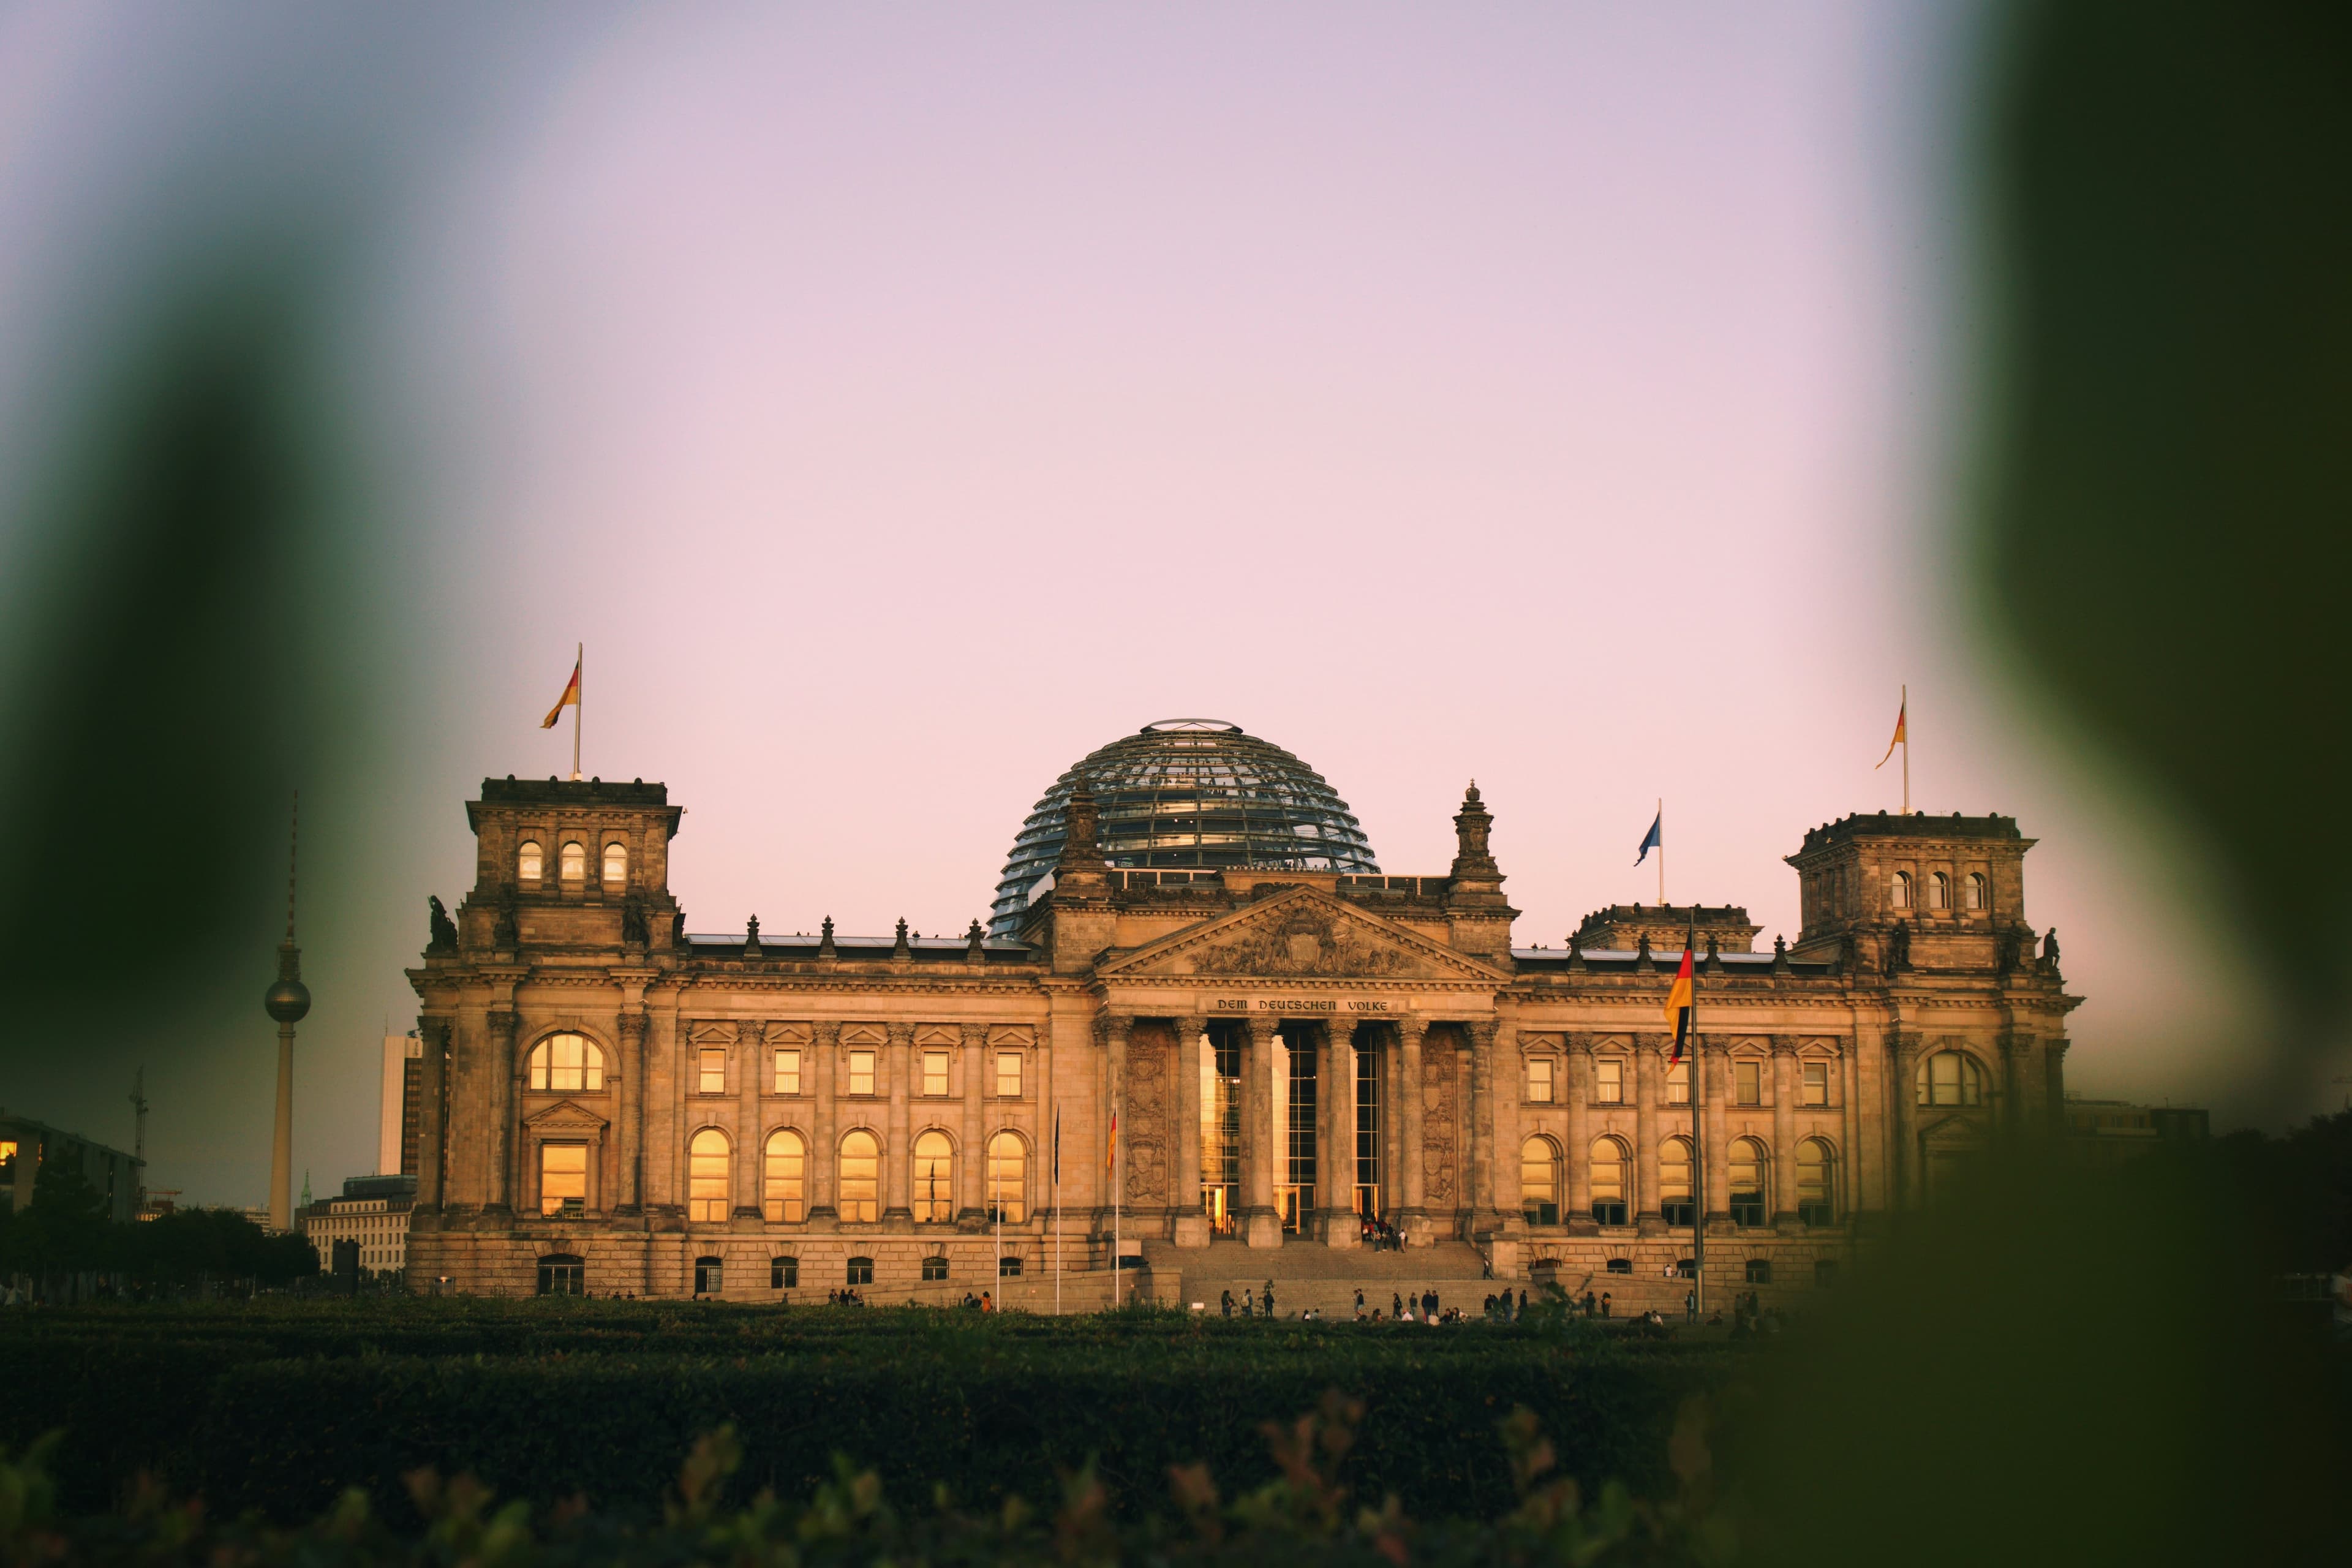
Photo : Christian Lue / Unsplash
Le gouvernement de l'État-région de Berlin a été victime d'une cyberattaque par rançongiciel à la mi-août 2026. Plusieurs départements du Sénat de Berlin, l'exécutif régional, ont été déconnectés préventivement du réseau dès le 14 août. Deux semaines plus tard, le groupe de rançongiciel Rhysida a revendiqué l'attaque et menace de publier près de 5,79 téraoctets de données — à moins d'un mois d'un scrutin régional que la ville doit organiser le 20 septembre.
Ce que Rhysida affirme avoir volé
Sur son site de fuite publié le 28 août 2026, Rhysida affirme avoir exfiltré environ 1,44 million de fichiers représentant 5,79 To de données : documents administratifs, juridiques, financiers et RH, dossiers liés à des infrastructures critiques, dossiers de santé, 148 IBAN, identifiants de connexion en clair, données de paiement, dossiers personnels, archives d'e-mails, bases de données SQL, documents d'identité et plus de 3 200 documents marqués « confidentiels ». Les attaquants réclament 30 bitcoins, environ 2,3 millions de dollars au cours actuel, et ont fixé un délai d'environ une semaine avant de rendre ces données publiques.
Berlin refuse de payer
Le maire-gouverneur de Berlin, Kai Wegner, a publiquement écarté toute idée de paiement. La sénatrice à l'Intérieur, Iris Spranger, a de son côté indiqué que rien n'indiquait, à ce stade, que des données liées au processus électoral aient été compromises — une assurance qui repose sur une déclaration officielle, pas sur un audit public indépendant, et qui mérite donc d'être reçue avec cette réserve.
« L'État de Berlin ne se soumettra pas à un chantage. » — autorités berlinoises, position réaffirmée après la revendication de Rhysida.
Une confirmation officielle, mais un vecteur d'attaque inconnu
Berlin a confirmé le vol de données auprès de la presse, ce qui distingue ce dossier de simples revendications non vérifiées. En revanche, ni le vecteur d'intrusion initial, ni l'étendue technique précise de la compromission n'ont été divulgués publiquement. L'Office régional de la police criminelle, le parquet et des agences fédérales de sécurité allemandes ont ouvert une enquête. Le calendrier électoral — un vote pour le Parlement régional (Abgeordnetenhaus) le 20 septembre 2026 — donne à l'affaire une résonance particulière, sans qu'aucun élément ne permette pour l'instant de parler d'ingérence électorale.
Le scénario rappelle d'autres collectivités paralysées par un rançongiciel déjà documentées par KLYNLABS, comme les 80 000 fiches de contact exposées après une cyberattaque contre Santé publique France ou les 70 ans d'archives bloquées dans un data center.
Source
BleepingComputer, « Berlin confirms data theft after Rhysida ransomware attack claims »
Partager
Cet article peut servir à quelqu'un ?
Envoyez-le à un proche en un geste, ou partagez-le sur vos réseaux. Voici la carte qui s'affichera avec votre lien.
Votre mot accompagne le lien. Modifiez-le si vous voulez.
À lire ensuite

Starlink : des publicités auraient servi à pister ses utilisateurs, selon Reuters
Selon une enquête de Reuters du 27 octobre 2026, l'entreprise israélienne Discover-Tech aurait utilisé les enchères publicitaires pour repérer des utilisateurs de Starlink. TrendAI mesure environ 13 % des enchères remportées sur ce trafic.
Kelvyn3 min de lecture
La CNIL sanctionne la Fnac de 7 millions d'euros pour le traceur de son application
La CNIL a infligé le 22 octobre 2026 une amende de 7 millions d'euros à deux sociétés du groupe Fnac Darty, dont la décision a été publiée le 29 octobre. Le traceur de l'application mobile transmettait l'historique de navigation à un tiers sans consentement.
Kelvyn3 min de lecture

Binance : enquête sur un possible vol de 5,8 milliards de dollars
Binance enquête depuis le 29 octobre 2026 sur des transferts massifs depuis ses portefeuilles chauds, jusqu'à 5,8 milliards de dollars d'actifs étant concernés selon Arkham. Le piratage n'est pas confirmé et le montant réellement volé reste inconnu.
Kelvyn4 min de lecture