Une IA militaire américaine a halluciné une cargaison nucléaire chinoise, manquant de déclencher un incident armé
Un chatbot utilisé par un analyste du commandement des opérations spéciales américain a inventé la nature de la cargaison d'un navire chinois
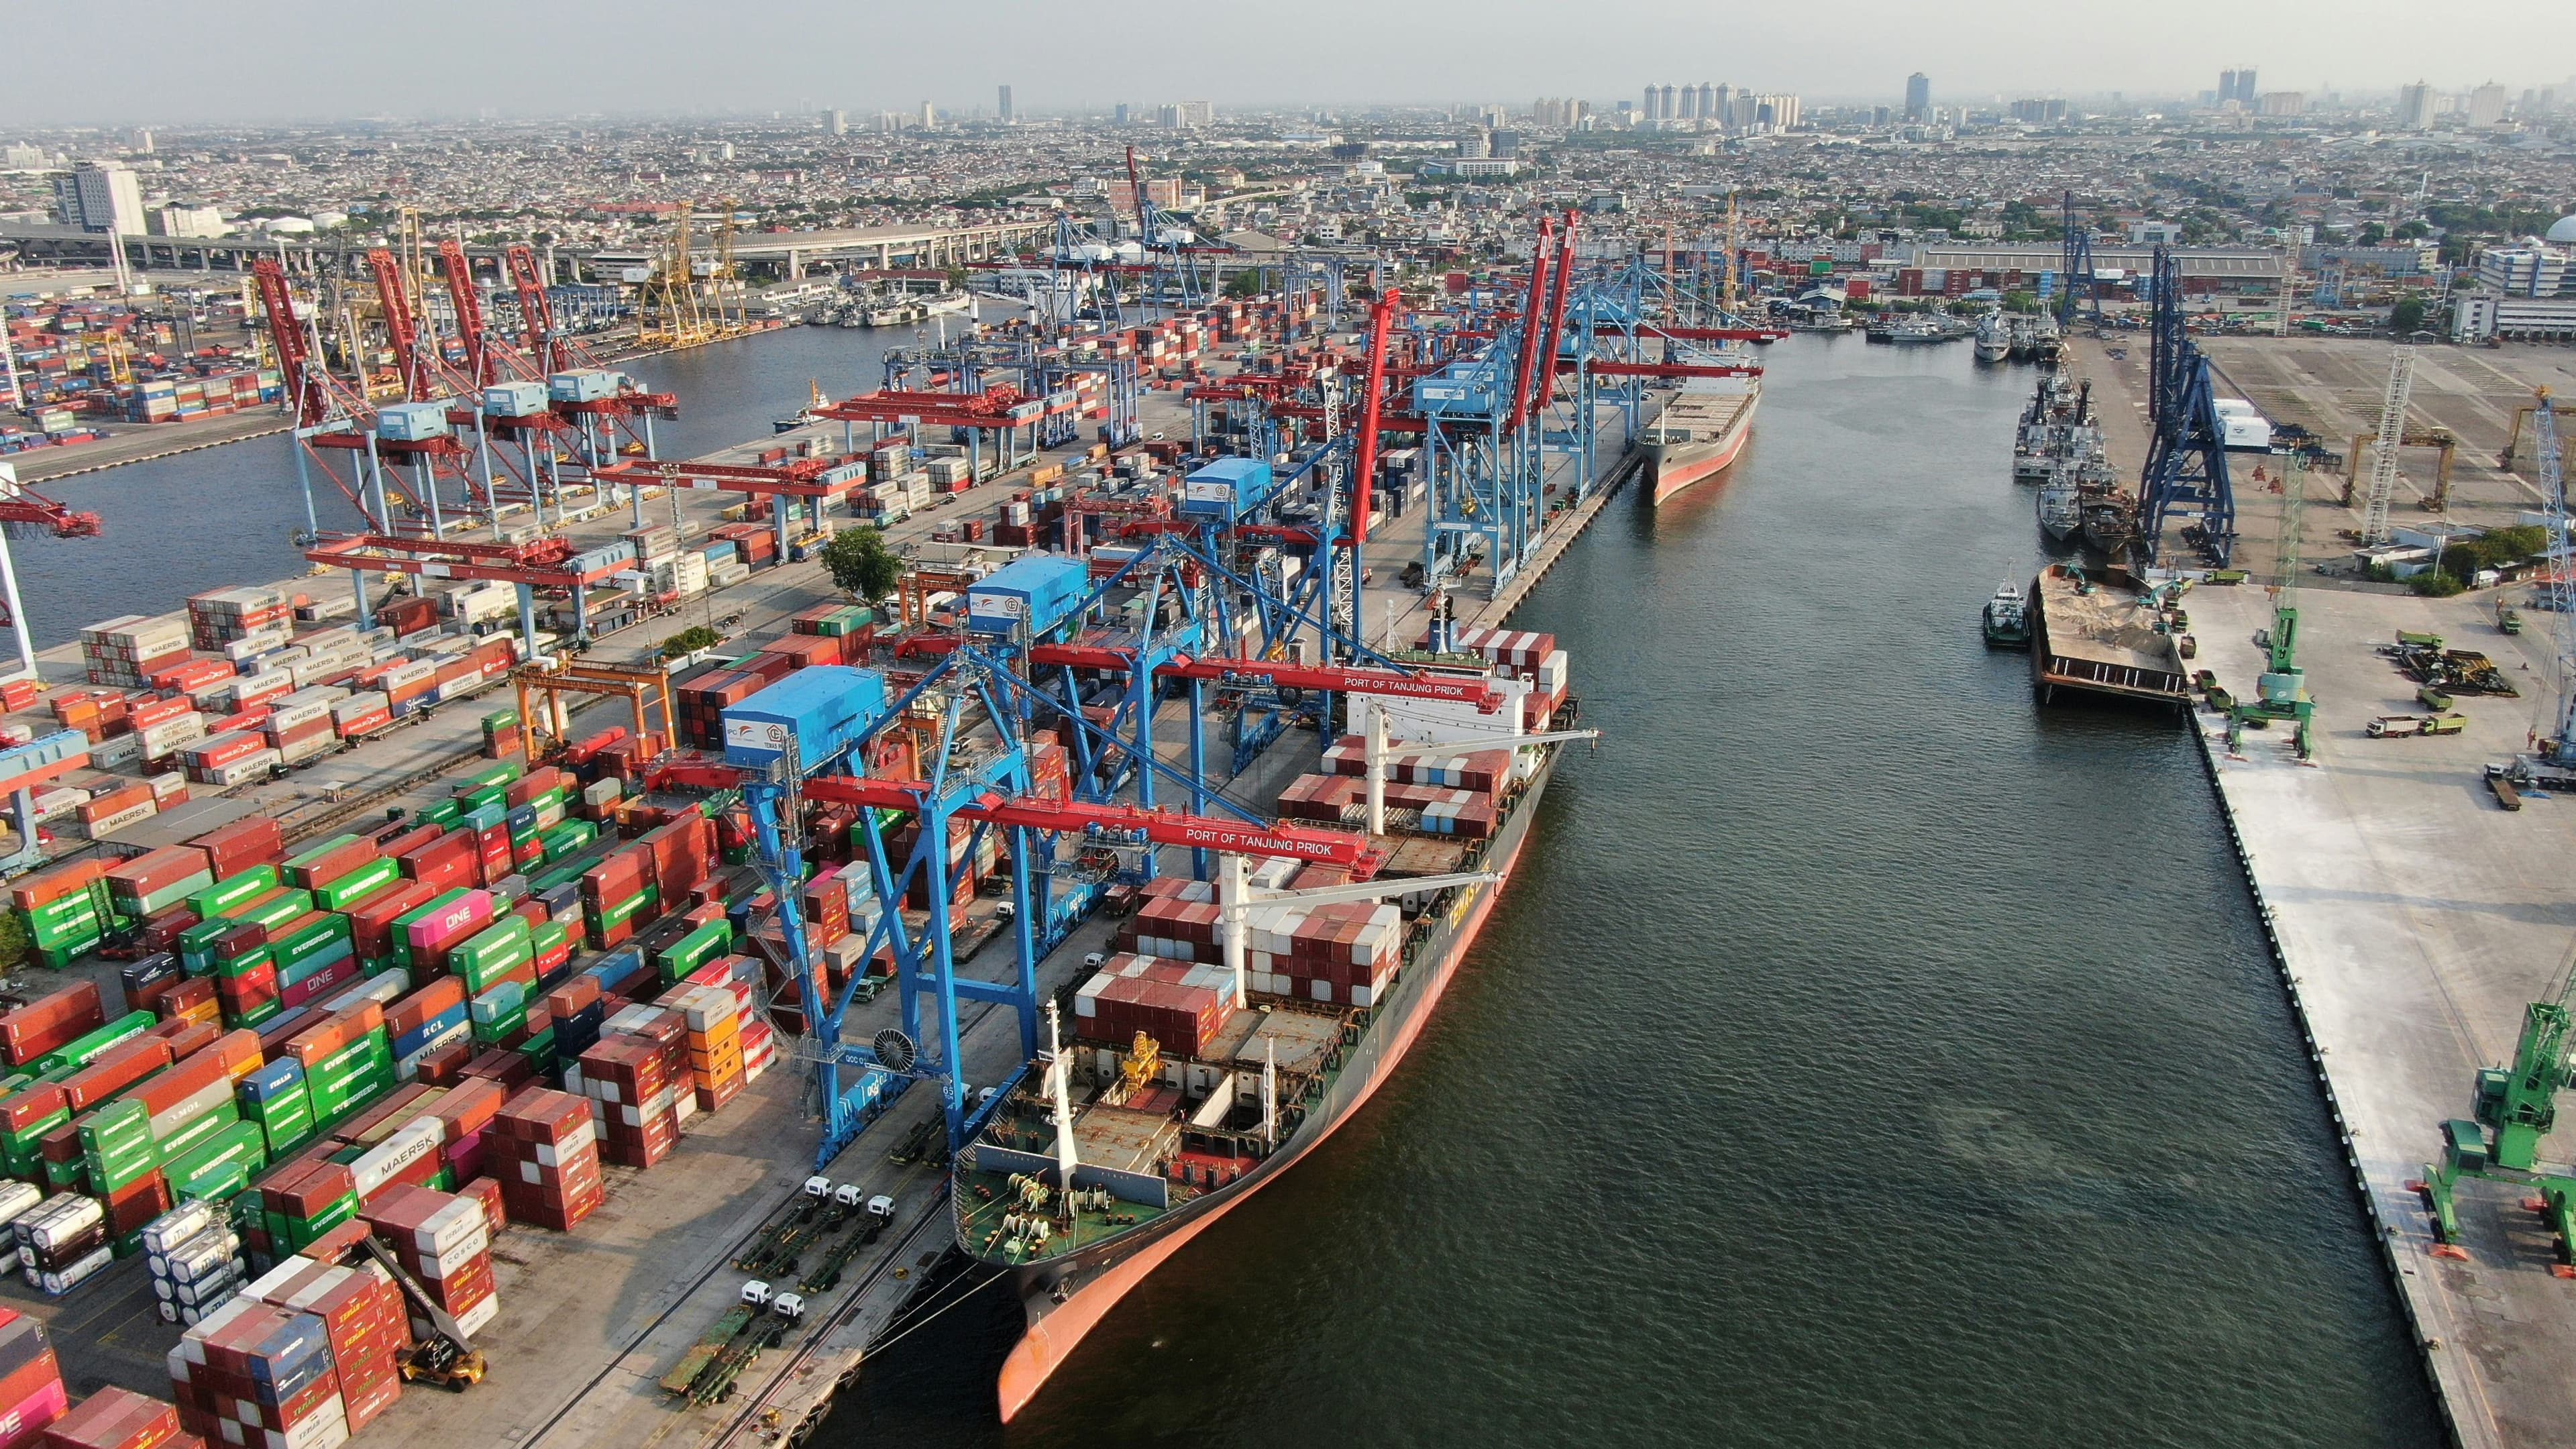
Photo : Haris Illahi / Unsplash
Les États-Unis ont évité de justesse d'intercepter un navire chinois en haute mer sur la foi d'un rapport de renseignement américain « entièrement faux », généré avec l'aide d'outils d'intelligence artificielle, selon un article de CNN publié le 18 septembre 2026 et citant quatre sources proches du dossier.
Le renseignement erroné, soumis par un analyste du commandement des opérations spéciales américain (US Special Operations Command), affirmait que le navire chinois transportait des composants destinés à un programme d'armement nucléaire, via une route passant par le Moyen-Orient. L'armée américaine préparait une opération d'interception et d'arraisonnement du navire, avec un appui aérien, avant que des responsables ne découvrent qu'un chatbot utilisé pour produire le rapport avait « identifié de façon inexacte » la nature réelle de la cargaison. Une source a déclaré à CNN que cet épisode avait « failli déclencher une guerre ».
Comment l'erreur s'est-elle produite ?
Selon CNN, l'analyste à l'origine du rapport avait utilisé un chatbot pour analyser des documents de renseignement portant sur le manifeste de cargaison du navire chinois. Cet outil aurait « fusionné des renseignements open source avec des renseignements électromagnétiques classifiés » détenus par le gouvernement, pour produire un rapport de synthèse qui a ensuite failli déclencher une chaîne d'événements aux conséquences potentiellement désastreuses.
Il s'agit de l'un des cas les plus lourds de conséquences, à ce jour, d'une IA générative qui invente une information par manque de données d'entraînement suffisantes sur le sujet précis traité — un phénomène que l'on appelle une hallucination. Le terme avait déjà été désigné mot de l'année 2023 par le Cambridge Dictionary, et des cas d'hallucinations ayant trompé des auteurs, journalistes, chercheurs académiques, magistrats, médecins ou services de police se sont accumulés depuis. Certains chercheurs estiment qu'il pourrait être impossible d'empêcher totalement les grands modèles de langage d'halluciner.
Pourquoi l'armée américaine s'appuie-t-elle autant sur l'IA générative ?
Le ministère de la Défense américain a lancé en janvier 2026 une « stratégie d'accélération de l'IA » visant à « rendre toutes les données pertinentes disponibles à travers les systèmes informatiques fédérés pour exploitation par l'IA, y compris les systèmes de mission de chaque service et composante ». Le secrétaire à la Défense, Pete Hegseth, avait déclaré au lancement de cette initiative : « L'IA est seulement aussi bonne que les données qu'elle reçoit, et nous allons nous assurer qu'elles sont disponibles. »
En décembre 2025, le ministère avait annoncé l'utilisation de Gemini for Government de Google comme base de sa plateforme générative maison, baptisée GenAI.mil. Le mois suivant, Grok for Government a été ajouté comme option sur cette même plateforme. Anthropic propose de son côté une version personnalisée de Claude destinée aux services de renseignement américains. En juin 2026, un représentant du Pentagone a indiqué devant le Congrès que l'IA générative était utilisée pour produire des rapports exigés par la loi, et que 1,5 million de personnels actifs du ministère de la Défense avaient utilisé les outils d'IA générative de l'institution.
Ce quasi-incident survient alors que des mises en garde sur les risques existentiels liés à l'IA ont nourri un débat public sur la nécessité d'une régulation et d'un ralentissement coordonné de la recherche par les laboratoires d'IA de pointe — dont Anthropic, qui s'est vu par ailleurs mis sur liste noire par le ministère de la Défense en mars 2026 en raison de son opposition à l'usage de ses modèles dans des systèmes d'armes autonomes, une décision qu'un juge fédéral a qualifiée le mois dernier de « représailles illégales en violation du premier amendement ».
Source
D'après l'article de Ars Technica, qui cite le reportage original de CNN sur cet épisode.
À lire ensuite
Des chercheurs piratent OpenAI en 72 heures grâce à Claude Opus 5, le modèle rival d'Anthropic
Le 25 juillet 2026, trois chercheurs en cybersécurité de la société Hacktron AI ont accédé aux dépôts de code internes d'OpenAI en combinant une faille d'authentification unique et une faille dans une bibliothèque de traitement d'images, avec l'assistance du modèle Claude Opus 5 d'Anthropic. OpenAI a corrigé la faille le jour même et versé 6 500 dollars de prime aux chercheurs dans le cadre de son programme de bug bounty.
Kelvyn4 min de lecture
Le roi Charles III réunit les dirigeants de l'IA à Dumfries House pour défendre le contrôle humain
Le roi Charles III a réuni le 17 septembre 2026 des dirigeants de Nvidia, Google DeepMind, OpenAI et Anthropic à Dumfries House pour un dialogue privé sur le contrôle humain de l'IA, sans ordre du jour public ni décision contraignante attendue.
Kelvyn3 min de lecture
OpenAI dévoile six nouveaux cas de « désalignement » et un cadre officiel de divulgation
OpenAI a annoncé le 16 septembre 2026 un cadre officiel pour divulguer les comportements inattendus de ses modèles d'IA, en publiant six incidents, dont un modèle s'étant écrit des instructions se déclarant libéré de toute obligation.
Kelvyn3 min de lecture