DDRop : une attaque matérielle à 200 dollars fissure l'informatique confidentielle d'Intel et d'AMD
Des chercheurs universitaires et Google ont dévoilé le 14 septembre 2026 DDRop, une attaque par interposeur capable de contourner les protections d'Intel TDX et AMD SEV-SNP en laboratoire, sans preuve d'exploitation réelle.
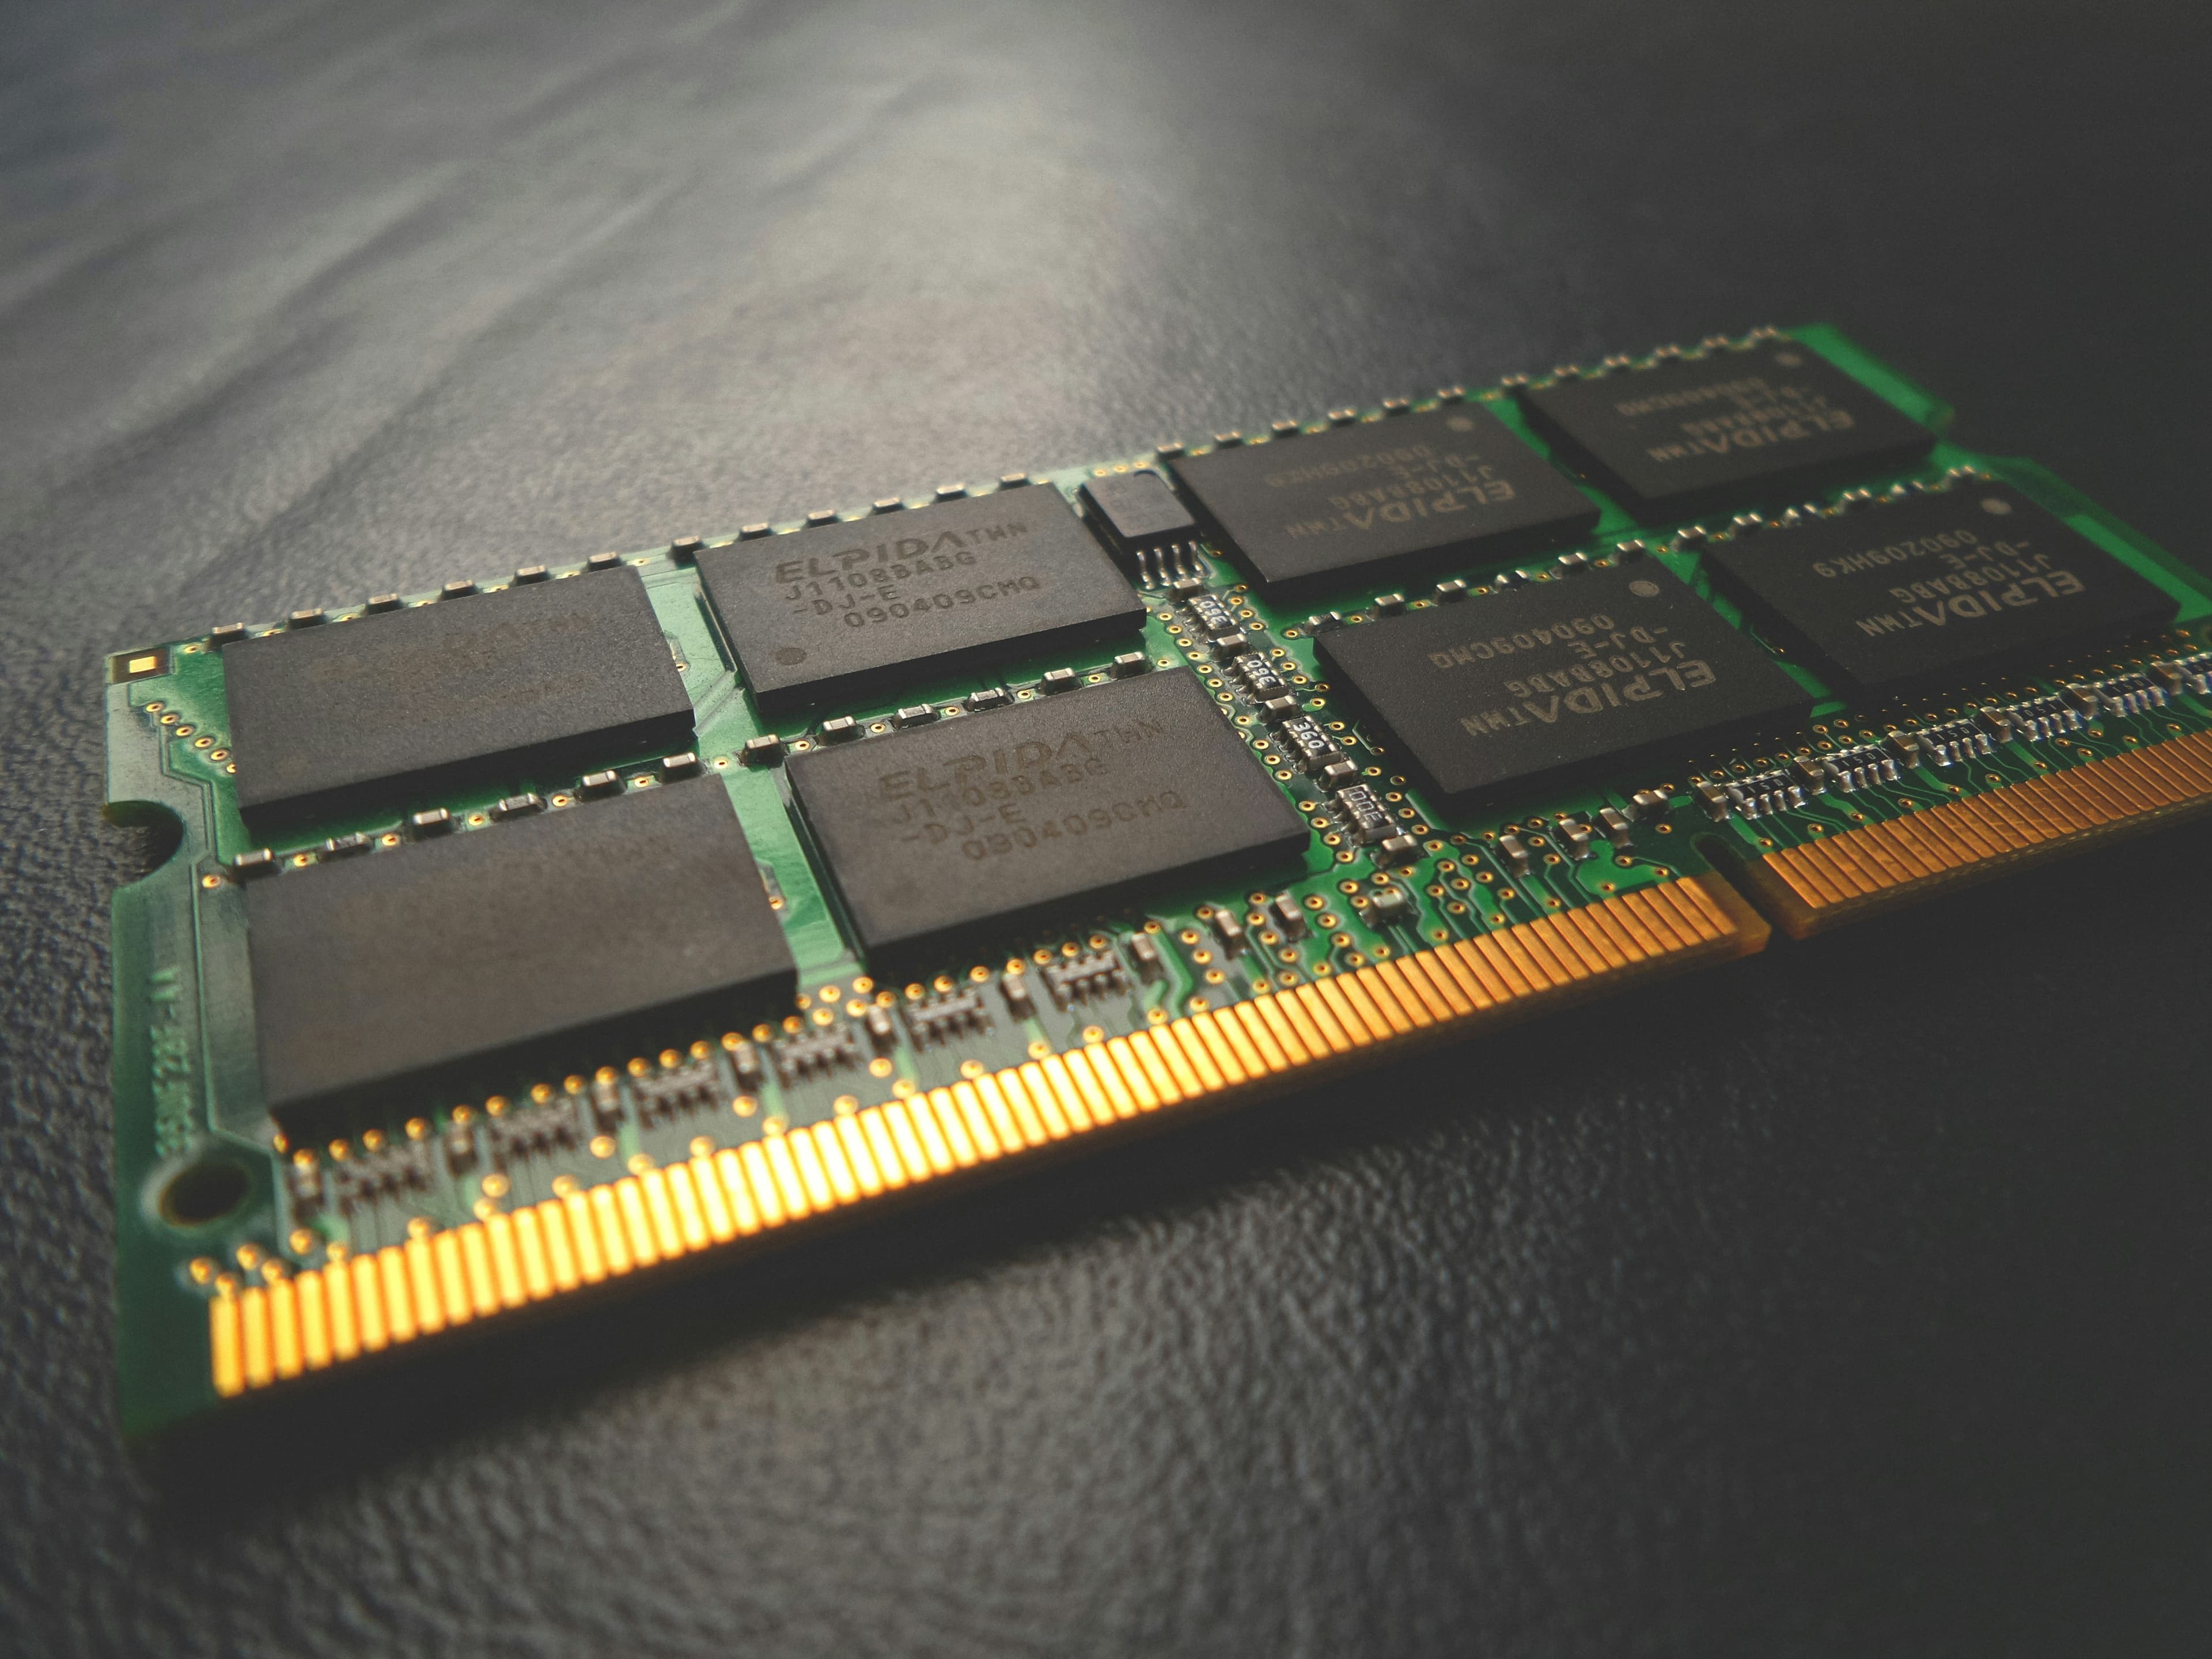
Photo : Franck V. / Unsplash
Des chercheurs de la KU Leuven, de l'ETH Zurich, de l'université de Durham et de Google ont dévoilé le 14 septembre 2026 une attaque baptisée DDRop, capable de briser les protections de l'informatique confidentielle d'Intel et d'AMD à l'aide d'un circuit imprimé coûtant moins de 200 dollars, selon The Hacker News.
Comment fonctionne l'attaque DDRop ?
L'informatique confidentielle (Intel TDX, Intel Scalable SGX, AMD SEV-SNP) chiffre la mémoire d'un serveur pour qu'une personne ayant un accès physique à la machine, y compris l'opérateur du cloud, ne puisse voir que des données brouillées. Pour couvrir l'immense quantité de mémoire utilisée par un serveur cloud, ces systèmes omettent toutefois une garantie appelée « fraîcheur » : le processeur peut vérifier qu'une donnée est chiffrée, mais pas qu'il s'agit bien de la dernière valeur écrite.
DDRop exploite précisément cette faille. L'attaque nécessite qu'un attaquant contrôle déjà le logiciel du serveur et dispose d'un accès physique bref pour insérer un petit circuit, appelé interposeur, entre le processeur et un module de mémoire DDR5. Cet interposeur force une erreur sur le bus de commande puis coupe le fil que le module de mémoire utilise pour signaler cette erreur : la commande d'écriture est ainsi silencieusement ignorée, sans que le processeur en soit informé. L'ancienne valeur reste alors en mémoire et continue de se déchiffrer normalement, comme si la mise à jour avait bien eu lieu.
Qu'ont réussi à faire les chercheurs sur Intel TDX ?
Sur Intel TDX, les chercheurs sont parvenus à transformer cette technique en prise de contrôle complète d'une machine virtuelle protégée. En empêchant l'écriture d'entrées vides lors de la création d'une nouvelle table de pages mémoire, ils ont pu faire pointer la machine virtuelle de l'attaquant vers n'importe quelle adresse physique et ainsi lire ou modifier une mémoire censée être protégée. Cela leur a permis de lire la mémoire privée d'une machine virtuelle victime, de la faire basculer en mode debug pour en copier le contenu en clair avant de restaurer les données d'origine sans laisser de trace apparente, et même de falsifier la mesure d'attestation qui sert à prouver qu'une machine virtuelle a démarré dans un état de confiance connu.
Sur AMD SEV-SNP, le résultat est plus limité : en perturbant la fonction de relocalisation de pages mémoire d'AMD, les chercheurs ont pu copier le contenu d'une page mémoire victime dans une autre, sans parvenir aux attaques de mode debug ou de falsification d'attestation propres à Intel TDX.
Cette attaque est-elle déjà exploitée ?
Non. Il s'agit d'une découverte de recherche, qui sera présentée à la conférence académique ACM CCS 2026 en novembre. Les chercheurs indiquent explicitement n'avoir aucune preuve que DDRop, ou une attaque comparable par interposeur actif, ait été utilisée en dehors d'un laboratoire. L'attaque vise les serveurs cloud utilisant ces technologies, notamment chez AWS, Microsoft Azure et Google Cloud, et non les ordinateurs personnels ou les smartphones.
Certaines architectures échappent à la méthode : les GPU confidentiels de NVIDIA sont hors de portée, leur mémoire étant logée à l'intérieur du boîtier de la puce où un interposeur ne peut être inséré, tandis que l'ancienne technologie Intel Client SGX possède une protection d'intégrité qui aurait détecté l'attaque — bien qu'Intel l'ait depuis retirée. Les chercheurs n'ont pas testé la technologie Arm CCA mais estiment qu'elle pourrait être concernée.
Source
The Hacker News : « New DDRop Attack Breaks Intel TDX and AMD SEV-SNP Confidential Computing »
À lire ensuite
Red Heron, un groupe lié à la Chine, a piraté 13 organisations dans six pays via une faille Gitea
Une analyse d'Acronis publiée le 14 septembre 2026 attribue à un groupe suivi sous le nom de Red Heron le piratage de 13 organisations dans six pays, via l'exploitation rapide d'une faille critique de Gitea et un implant Linux inédit.
Kelvyn3 min de lecture
Une extension Twitch pour Chrome et Firefox envoie les jetons de connexion de ses utilisateurs à un service tiers
Une analyse de Socket publiée le 14 septembre 2026 révèle qu'une extension Twitch installée par près de 31 000 personnes envoie leurs jetons OAuth à des serveurs tiers, permettant un accès au chat, aux messages privés et aux paramètres de compte.
Kelvyn3 min de lecture
Japon : une faille VPN expose les données de 246 000 agents publics
L'agence numérique du Japon a annoncé le 14 septembre 2026 avoir subi une intrusion via un boîtier VPN, exposant environ 246 000 lignes de données personnelles d'agents publics. Les numéros My Number et données bancaires n'ont pas été touchés.
Kelvyn2 min de lecture