 KLYNLABS
Cinq agences américaines alertent : l'IA écrit désormais les exploits contre les automates industriels
Des scripts Python générés par IA, déguisés en utilitaires de supervision, visent des automates Siemens S7 exposés sur Internet. Eau, énergie, agroalimentaire, chimie : l'avis couvre toute la gamme.
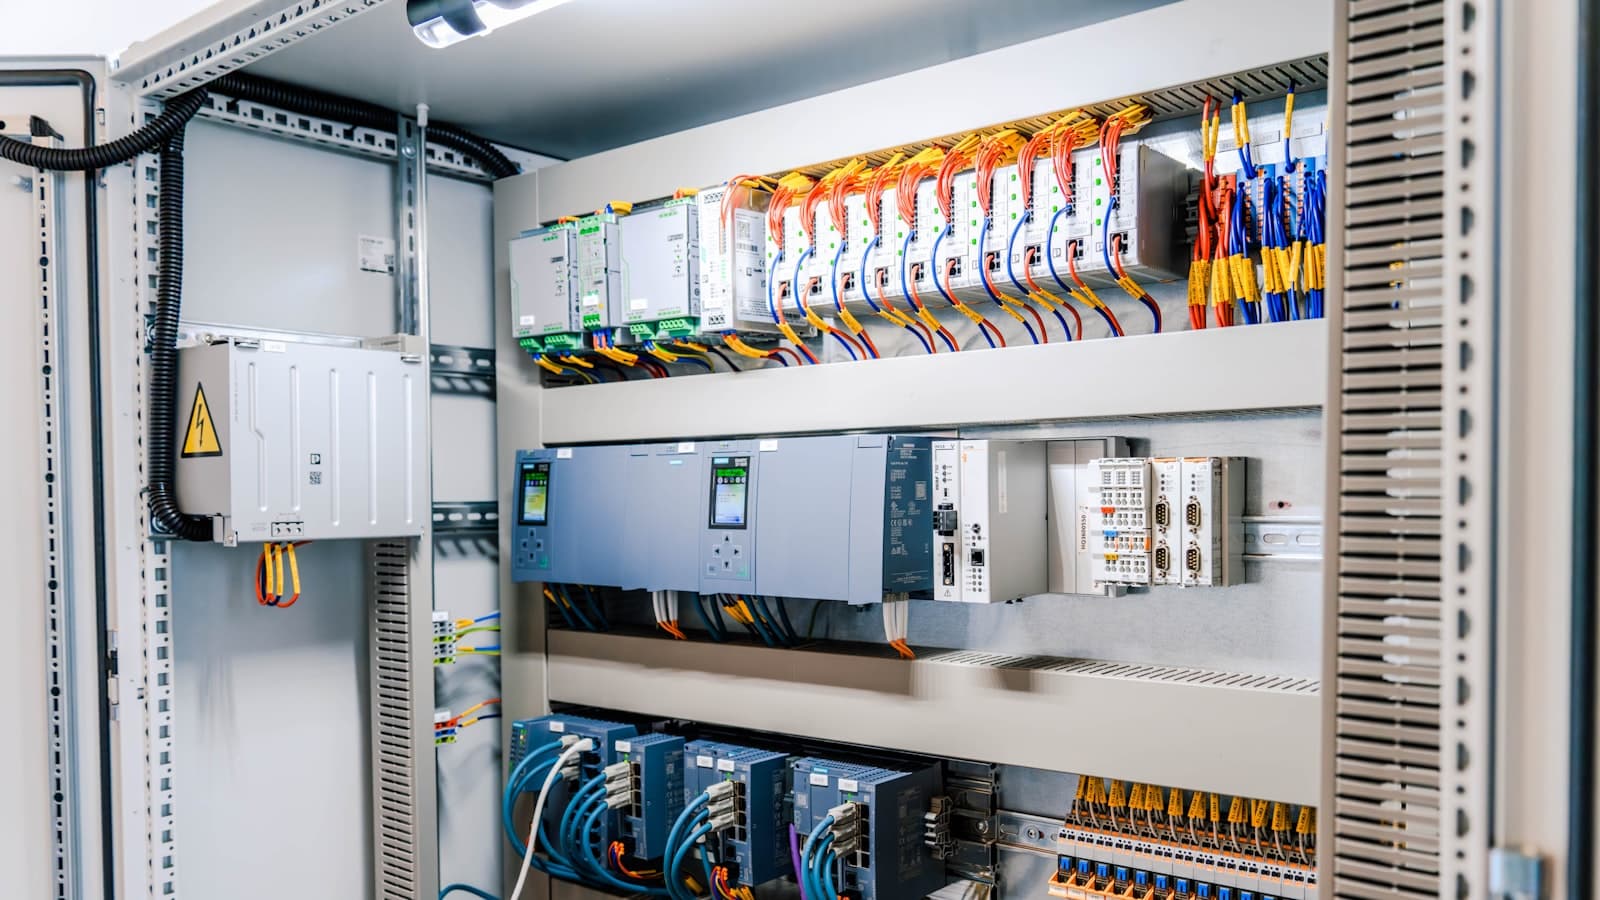
Photo : Raymond Sime / Unsplash
Le 20 août, cinq agences fédérales américaines — la NSA, la CISA, le FBI, le département de l'Énergie et l'Agence de protection de l'environnement — ont publié un avis conjoint référencé AA26-231A.
Son objet : des acteurs malveillants utilisent des scripts Python générés par intelligence artificielle, maquillés en utilitaires de supervision légitimes, pour faire de la reconnaissance et développer des capacités contre des automates programmables Siemens de la série S7 exposés sur Internet.
Ce que les scripts savent faire
Ils s'appuient sur snap7, une bibliothèque ouverte d'automatisation industrielle, dans ses variantes snap7.dll et python-snap7, pour dialoguer avec les automates via le protocole S7comm.
Ce dialogue donne un accès en lecture et en écriture :
à la mémoire de l'automate ;
à ses données de configuration ;
aux programmes en logique à contacts qui pilotent le procédé.
Autrement dit, la capacité de lire l'état d'un procédé industriel et d'en modifier le comportement.
L'étendue
L'avis couvre toute la gamme, du S7-200 au S7-1500 — y compris les automates de sécurité de la série F, ceux dont le rôle est précisément d'arrêter une installation quand quelque chose se passe mal.
Les secteurs les plus concernés :
industrie manufacturière critique ;
énergie ;
eau potable et eaux usées ;
chimie ;
agroalimentaire ;
bâtiments commerciaux.
Les cibles sont trouvées avec des moteurs de recherche d'équipements connectés comme Censys et ZoomEye, qui indexent en continu ce qui répond sur Internet. Les attaquants y cherchent des automates joignables, en logiciel obsolète et à l'authentification faible.
Ce qui est réellement nouveau
Ni le protocole, ni les bibliothèques, ni les vulnérabilités ne sont récents. La nouveauté tient à ce que les agences décrivent comme une évolution du savoir-faire offensif : l'IA abaisse la compétence technique et le temps historiquement nécessaires pour produire un exploit fonctionnel contre un système industriel.
La combinaison de vulnérabilités connues, de bibliothèques d'exploitation accessibles et d'un développement assisté par IA crée un scénario d'attaque à forte probabilité contre les installations insuffisamment protégées.
Les mesures recommandées
Aucune surprise, et c'est bien le problème :
déployer les dernières versions logicielles ;
isoler ces systèmes de tout accès Internet ;
mettre en place des contrôles d'accès robustes ;
surveiller les activités anormales sur les réseaux industriels.
La première ligne de défense reste la plus simple et la plus ignorée : un automate qui pilote une station d'épuration n'a aucune raison d'être joignable depuis Internet. S'il l'est, ce n'est presque jamais un choix, c'est un oubli.
Sources
CISA, avis conjoint AA26-231A « Defending Against an Active Threat to Siemens S7 Series PLCs », 20 août 2026 ; relayé par The Hacker News, « AI-Generated Exploit Scripts Target Siemens S7 PLCs in U.S. Critical Infrastructure ».
Partager
Cet article peut servir à quelqu'un ?
Envoyez-le à un proche en un geste, ou partagez-le sur vos réseaux. Voici la carte qui s'affichera avec votre lien.
Votre mot accompagne le lien. Modifiez-le si vous voulez.
À lire ensuite

Binance : enquête sur un possible vol de 5,8 milliards de dollars
Binance enquête depuis le 29 octobre 2026 sur des transferts massifs depuis ses portefeuilles chauds, jusqu'à 5,8 milliards de dollars d'actifs étant concernés selon Arkham. Le piratage n'est pas confirmé et le montant réellement volé reste inconnu.
Kelvyn4 min de lecture
So-net : 2,5 millions de clients touchés par une fuite chez Sony
Sony Network Communications, filiale de Sony et fournisseur d'accès à Internet au Japon, a annoncé le 27 octobre 2026 la fuite de 2 585 481 enregistrements clients. Noms, téléphones, e-mails, dates de naissance et mots de passe de certains comptes sont concernés, sans données bancaires.
Kelvyn2 min de lecture

Oracle EBS : CVE-2026-101767 déjà sondée une semaine après le correctif
Oracle a corrigé le 20 octobre 2026 la faille CVE-2026-101767 de E-Business Suite, une injection SQL sans authentification menant à l'exécution de code. Defused a observé des tentatives d'exploitation le 27 octobre, sans qu'Oracle confirme d'attaque réelle.
Kelvyn3 min de lecture